Domain ararauna.de kaufen?
Wir ziehen mit dem Projekt
ararauna.de um.
Sind Sie am Kauf der Domain
ararauna.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain ararauna.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **


Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
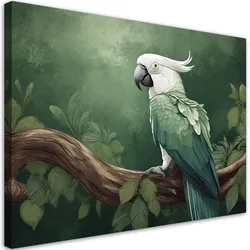
WANDBILD vogel tiere papageiIn unserem angebot finden sie gemälde auf leinwand, die zu jedem interieur passen. dies ist eine klassische form der wanddekoration, die sehr in mode ist. einteilige und mehrteilige bilder sowie bildsets bieten enorme gestaltungsmöglichkeiten. dank unseres reichhaltigen angebots mit mehreren tausend motiven können sie problemlos ein bild für ihr wohnzimmer, ihre küche, ihr schlafzimmer, ihren flur oder ihr büro auswählen. auch für kinder- und jugendzimmer finden sie interessante vorschläge, z.b. märchen- und filmfiguren, comic- und fantasiefiguren u.v.m. stilleben, landschaften, weltkarten, blumen und pflanzen, stadtsilhouetten, abstraktion, schwarz-weiß-malerei - das sind nur ausgewählte motive, die wir für ihren raum zusammengestellt haben. unser sortiment wird ständig aktualisiert und an die aktuellen wohntrends angepasst, so dass sie bei uns immer modische motive wie monstera-blätter, geometrische muster, motivierende sprüche und vieles mehr finden.29,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
David, Werner: Lebensraum TotholzLebensraum Totholz , Totholz ist die Grundlage für neues Leben und einer der wertvollsten Lebensräume überhaupt. Denn das tote Holz zersetzt sich in Wald und Natur zu wertvollem Humus für junges Grün. Die Artenvielfalt der beteiligten Pflanzen, Tiere und Pilze ist überwältigend. Sie machen das Holz zum lebendigen Biotop und spannenden Blickfang - auch im Garten. Grünes Koboldmoos und Waldorchidee leben ebenso vom Totholz wie Farn und Pilz. Wildbienen, Fledermäuse und Eichhörnchen finden Unterschlupf und Nistraum im Holz, auch für Hirschkäfer und Waldkauz bietet sich hier ein Lebensraum. Dieses Buch erklärt die Bedeutung von Totholz im Ökosystem Garten. Zahlreiche praktische Maßnahmen zeigen Schritt für Schritt, wie sich der Garten mit Totholz lebendig gestalten lässt: vom Reisighaufen über den Baumstumpf bis zur kreativen Gestaltung mit Wurzeln und Baumschnitt. In Porträts und Pflanzenlisten widmet sich der Autor ausführlich den Totholzbewohnern im Garten. Auch bei morschen Ästen oder Baumhöhlen und wenn ein Baum gefällt werden soll, entkräftet dieses Buch weit verbreitete Klischees und bietet Lösungen an. Totholz ist einer der wertvollsten, artenreichsten und mittlerweile auch der seltensten Lebensräume. Falsch verstandenes Ordnungsdenken hat unsere Gärten aber vielfach leer gefegt, und das Wissen um diesen unersetzlichen Rohstoff ist häufig nicht mehr vorhanden. Glücklicherweise wird die entscheidende Rolle von Totholz im Ökosystem zunehmend erkannt, in unseren Gärten steckt ein enormes ökologisches Potenzial. Nutzen wir es! , Temperatursensoren > Motorkühlung , Auflage: Nachdruck, Erscheinungsjahr: 201211, Produktform: Leinen, Autoren: David, Werner, Auflage/Ausgabe: Nachdruck, Seitenzahl/Blattzahl: 180, Abbildungen: zahlreiche Schwarz-Weiß- Ill., Keyword: Artenschutz; Baumflechten; Baumpilze; Biogarten; Biotop; Gartengestaltung; Käfer; Käferbeet; Naturgarten; Naturschutz; Nisthilfen, Fachschema: Biogarten~Biologie / Biogarten~Garten / Biogarten~Garten / Naturgarten~Naturgarten~Wildgarten~Garten~Gartenbau / Garten~Gartenpflanze~Pflanze / Garten~Entomologie~Insekt~Kerbtier~Kerf, Fachkategorie: Natur- und Wildgärten~Gärtnern mit einheimischen Pflanzen~Tierwelt: Schmetterlinge, Insekten und Spinnen: Sachbuch, Thema: Verstehen, Warengruppe: HC/Garten/Pflanzen/Natur, Fachkategorie: Ökologisches Gärtnern, organischer Anbau, Thema: Orientieren, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Pala- Verlag GmbH, Verlag: Pala- Verlag GmbH, Verlag: pala, Länge: 218, Breite: 143, Höhe: 15, Gewicht: 315, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 152220819,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Petrak, Michael: Lebensraum JagdrevierLebensraum Jagdrevier , Erkennen - Erhalten - Artgerecht gestalten , Scheiben- & Scheinwerferreinigung > Autoteile & Zubehör , Erscheinungsjahr: 20190214, Produktform: Leinen, Autoren: Petrak, Michael, Seitenzahl/Blattzahl: 240, Abbildungen: 120 farbige Abbildungen, 140 farbige Fotos, Keyword: Reviergestaltung; Jagdreviergestaltung; Hege; Wildhege; WildLebensraum; Habitat; Waldrevier; Feldrevier; Feldgehölz; Heckenanlage, Fachschema: Jagd - Jäger~Waidwerk~Wild / Jagd, Thema: Orientieren, Warengruppe: HC/Tiere/Jagen/Angeln, Fachkategorie: Jagen, Jagd, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Franckh-Kosmos, Verlag: Franckh-Kosmos, Verlag: Franckh-Kosmos, Verlag: Kosmos, Länge: 246, Breite: 172, Höhe: 25, Gewicht: 902, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 186075739,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Welcher Papagei eignet sich als Vogel?
Ein Graupapagei eignet sich gut als Haustiervogel. Sie sind intelligent, lernfähig und können viele Wörter und Sätze sprechen. Es ist jedoch wichtig, ihnen viel Aufmerksamkeit, Beschäftigung und Platz zum Fliegen zu bieten, da sie sehr soziale Tiere sind. **
-
Wie kann man einen Vogel zahm und zutraulich bekommen?
Um einen Vogel zahm und zutraulich zu machen, ist es wichtig, ihm Zeit und Geduld zu geben. Beginnen Sie damit, den Vogel in seiner Umgebung zu beobachten, ohne ihn zu bedrängen. Bieten Sie ihm regelmäßig Futter und Wasser an und versuchen Sie, langsam eine Vertrauensbasis aufzubauen, indem Sie sich ruhig und vorsichtig nähern. Mit der Zeit wird der Vogel lernen, dass Sie keine Bedrohung darstellen und sich Ihnen annähern. **


Welcher Vogel legt ein blau marmoriertes Vogelei?
Ein Vogel, der blau marmorierte Eier legt, ist der Blaumeisen. Die Eier haben eine weiße Grundfarbe, die mit blauen und grauen Flecken oder Streifen verziert ist. **
Wie ist die Funktion und Bedeutung von Gefieder bei verschiedenen Vogelarten? Welche Rolle spielt das Gefieder im Lebensraum und Verhalten von Vögeln?
Das Gefieder dient bei Vögeln vor allem als Schutz vor Kälte, Feuchtigkeit und Verletzungen. Es ermöglicht außerdem das Fliegen und ist wichtig für die Balz und Tarnung. Das Gefieder spielt eine entscheidende Rolle im Lebensraum von Vögeln, da es ihnen hilft, sich vor Feinden zu verstecken, Nahrung zu finden und sich zu paaren. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
WANDBILD vogel tiere papageiIn unserem angebot finden sie gemälde auf leinwand, die zu jedem interieur passen. dies ist eine klassische form der wanddekoration, die sehr in mode ist. einteilige und mehrteilige bilder sowie bildsets bieten enorme gestaltungsmöglichkeiten. dank unseres reichhaltigen angebots mit mehreren tausend motiven können sie problemlos ein bild für ihr wohnzimmer, ihre küche, ihr schlafzimmer, ihren flur oder ihr büro auswählen. auch für kinder- und jugendzimmer finden sie interessante vorschläge, z.b. märchen- und filmfiguren, comic- und fantasiefiguren u.v.m. stilleben, landschaften, weltkarten, blumen und pflanzen, stadtsilhouetten, abstraktion, schwarz-weiß-malerei - das sind nur ausgewählte motive, die wir für ihren raum zusammengestellt haben. unser sortiment wird ständig aktualisiert und an die aktuellen wohntrends angepasst, so dass sie bei uns immer modische motive wie monstera-blätter, geometrische muster, motivierende sprüche und vieles mehr finden.29,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
David, Werner: Lebensraum TotholzLebensraum Totholz , Totholz ist die Grundlage für neues Leben und einer der wertvollsten Lebensräume überhaupt. Denn das tote Holz zersetzt sich in Wald und Natur zu wertvollem Humus für junges Grün. Die Artenvielfalt der beteiligten Pflanzen, Tiere und Pilze ist überwältigend. Sie machen das Holz zum lebendigen Biotop und spannenden Blickfang - auch im Garten. Grünes Koboldmoos und Waldorchidee leben ebenso vom Totholz wie Farn und Pilz. Wildbienen, Fledermäuse und Eichhörnchen finden Unterschlupf und Nistraum im Holz, auch für Hirschkäfer und Waldkauz bietet sich hier ein Lebensraum. Dieses Buch erklärt die Bedeutung von Totholz im Ökosystem Garten. Zahlreiche praktische Maßnahmen zeigen Schritt für Schritt, wie sich der Garten mit Totholz lebendig gestalten lässt: vom Reisighaufen über den Baumstumpf bis zur kreativen Gestaltung mit Wurzeln und Baumschnitt. In Porträts und Pflanzenlisten widmet sich der Autor ausführlich den Totholzbewohnern im Garten. Auch bei morschen Ästen oder Baumhöhlen und wenn ein Baum gefällt werden soll, entkräftet dieses Buch weit verbreitete Klischees und bietet Lösungen an. Totholz ist einer der wertvollsten, artenreichsten und mittlerweile auch der seltensten Lebensräume. Falsch verstandenes Ordnungsdenken hat unsere Gärten aber vielfach leer gefegt, und das Wissen um diesen unersetzlichen Rohstoff ist häufig nicht mehr vorhanden. Glücklicherweise wird die entscheidende Rolle von Totholz im Ökosystem zunehmend erkannt, in unseren Gärten steckt ein enormes ökologisches Potenzial. Nutzen wir es! , Temperatursensoren > Motorkühlung , Auflage: Nachdruck, Erscheinungsjahr: 201211, Produktform: Leinen, Autoren: David, Werner, Auflage/Ausgabe: Nachdruck, Seitenzahl/Blattzahl: 180, Abbildungen: zahlreiche Schwarz-Weiß- Ill., Keyword: Artenschutz; Baumflechten; Baumpilze; Biogarten; Biotop; Gartengestaltung; Käfer; Käferbeet; Naturgarten; Naturschutz; Nisthilfen, Fachschema: Biogarten~Biologie / Biogarten~Garten / Biogarten~Garten / Naturgarten~Naturgarten~Wildgarten~Garten~Gartenbau / Garten~Gartenpflanze~Pflanze / Garten~Entomologie~Insekt~Kerbtier~Kerf, Fachkategorie: Natur- und Wildgärten~Gärtnern mit einheimischen Pflanzen~Tierwelt: Schmetterlinge, Insekten und Spinnen: Sachbuch, Thema: Verstehen, Warengruppe: HC/Garten/Pflanzen/Natur, Fachkategorie: Ökologisches Gärtnern, organischer Anbau, Thema: Orientieren, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Pala- Verlag GmbH, Verlag: Pala- Verlag GmbH, Verlag: pala, Länge: 218, Breite: 143, Höhe: 15, Gewicht: 315, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 152220819,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
Petrak, Michael: Lebensraum JagdrevierLebensraum Jagdrevier , Erkennen - Erhalten - Artgerecht gestalten , Scheiben- & Scheinwerferreinigung > Autoteile & Zubehör , Erscheinungsjahr: 20190214, Produktform: Leinen, Autoren: Petrak, Michael, Seitenzahl/Blattzahl: 240, Abbildungen: 120 farbige Abbildungen, 140 farbige Fotos, Keyword: Reviergestaltung; Jagdreviergestaltung; Hege; Wildhege; WildLebensraum; Habitat; Waldrevier; Feldrevier; Feldgehölz; Heckenanlage, Fachschema: Jagd - Jäger~Waidwerk~Wild / Jagd, Thema: Orientieren, Warengruppe: HC/Tiere/Jagen/Angeln, Fachkategorie: Jagen, Jagd, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Franckh-Kosmos, Verlag: Franckh-Kosmos, Verlag: Franckh-Kosmos, Verlag: Kosmos, Länge: 246, Breite: 172, Höhe: 25, Gewicht: 902, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 186075739,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welcher Papagei eignet sich als Vogel?
Ein Graupapagei eignet sich gut als Haustiervogel. Sie sind intelligent, lernfähig und können viele Wörter und Sätze sprechen. Es ist jedoch wichtig, ihnen viel Aufmerksamkeit, Beschäftigung und Platz zum Fliegen zu bieten, da sie sehr soziale Tiere sind. **
-
Wie kann man einen Vogel zahm und zutraulich bekommen?
Um einen Vogel zahm und zutraulich zu machen, ist es wichtig, ihm Zeit und Geduld zu geben. Beginnen Sie damit, den Vogel in seiner Umgebung zu beobachten, ohne ihn zu bedrängen. Bieten Sie ihm regelmäßig Futter und Wasser an und versuchen Sie, langsam eine Vertrauensbasis aufzubauen, indem Sie sich ruhig und vorsichtig nähern. Mit der Zeit wird der Vogel lernen, dass Sie keine Bedrohung darstellen und sich Ihnen annähern. **
-
Welcher Vogel legt ein blau marmoriertes Vogelei?
Ein Vogel, der blau marmorierte Eier legt, ist der Blaumeisen. Die Eier haben eine weiße Grundfarbe, die mit blauen und grauen Flecken oder Streifen verziert ist. **
-
Wie ist die Funktion und Bedeutung von Gefieder bei verschiedenen Vogelarten? Welche Rolle spielt das Gefieder im Lebensraum und Verhalten von Vögeln?
Das Gefieder dient bei Vögeln vor allem als Schutz vor Kälte, Feuchtigkeit und Verletzungen. Es ermöglicht außerdem das Fliegen und ist wichtig für die Balz und Tarnung. Das Gefieder spielt eine entscheidende Rolle im Lebensraum von Vögeln, da es ihnen hilft, sich vor Feinden zu verstecken, Nahrung zu finden und sich zu paaren. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.